在企业应用中,不同岗位、不同部门的用户通常需要使用不同的系统功能,同时能够查看和操作的数据范围也存在差异。
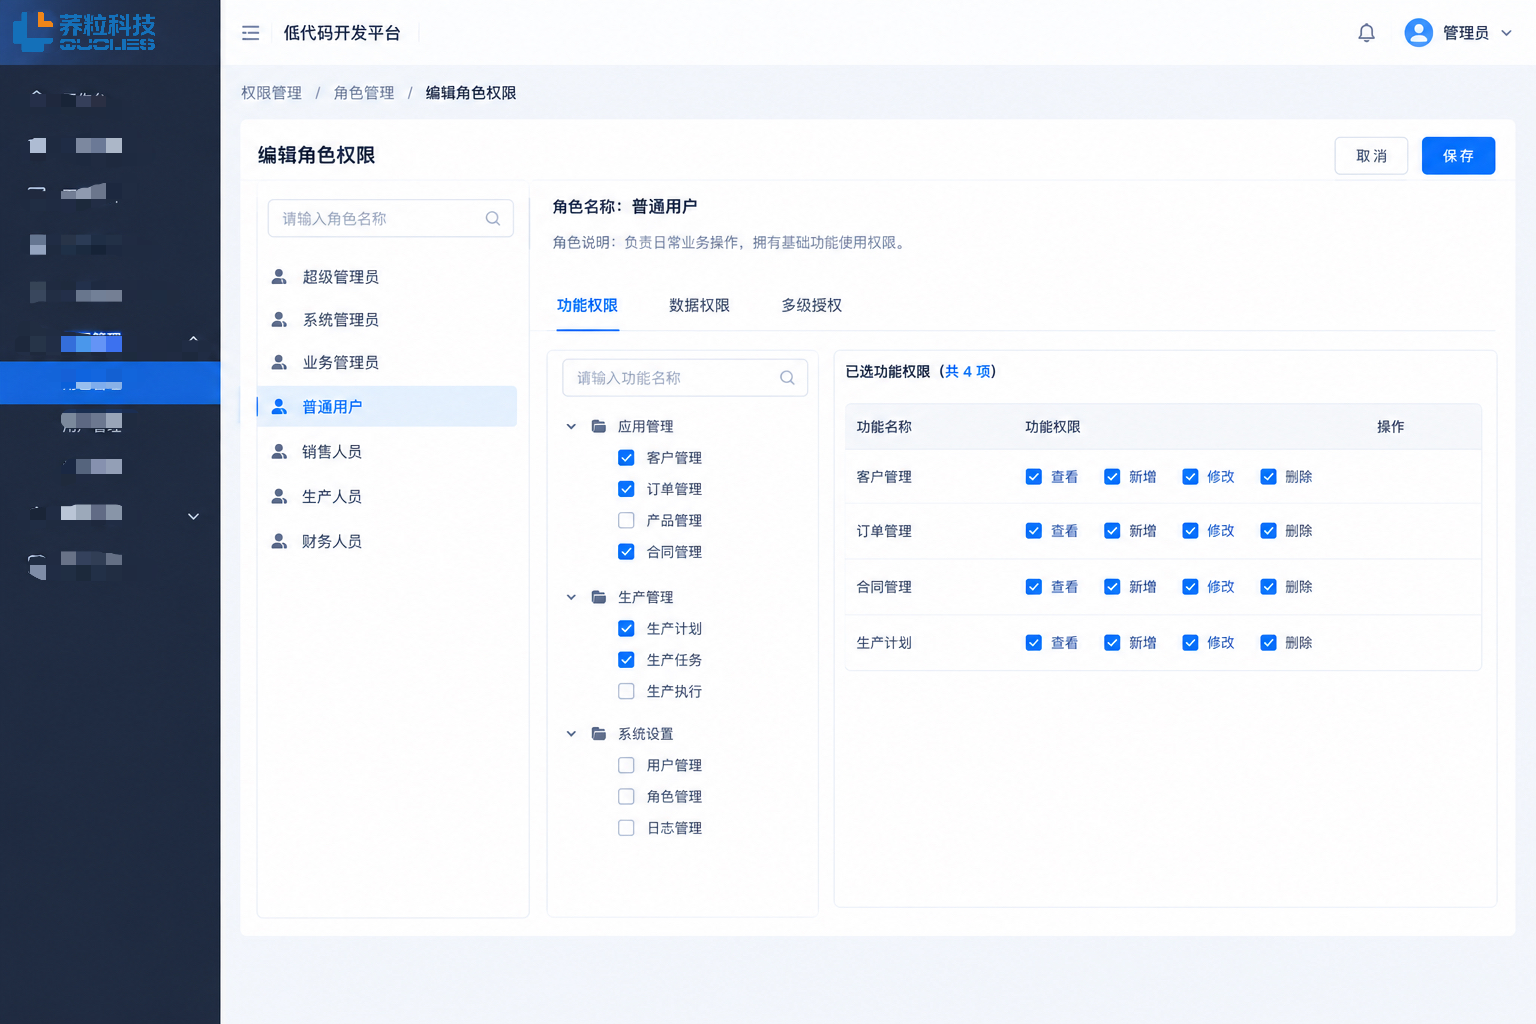
荞粒科技低代码平台提供权限配置能力,可以从功能权限、数据权限和多级授权三个方面,对系统的使用范围进行配置。
一、功能权限:控制用户可以使用哪些功能
不同岗位承担的工作不同,对系统功能的使用需求也不同。
通过功能权限配置,可以对用户能够使用的应用功能进行管理,让不同用户根据自身职责使用对应的系统功能。
例如,可以根据不同岗位配置相应的功能权限,使用户只使用与自身工作相关的功能。
权限配置逻辑
用户 / 角色 → 功能权限 → 使用对应功能
提供不同的页面类型,满足不同业务场景。
二、数据权限:控制用户可以查看哪些数据
功能权限解决的是**“用户能不能使用某项功能”**,但在实际业务中,仅仅控制功能还不够。
同一个系统中的业务数据,也可能需要根据部门、区域或管理范围进行区分。
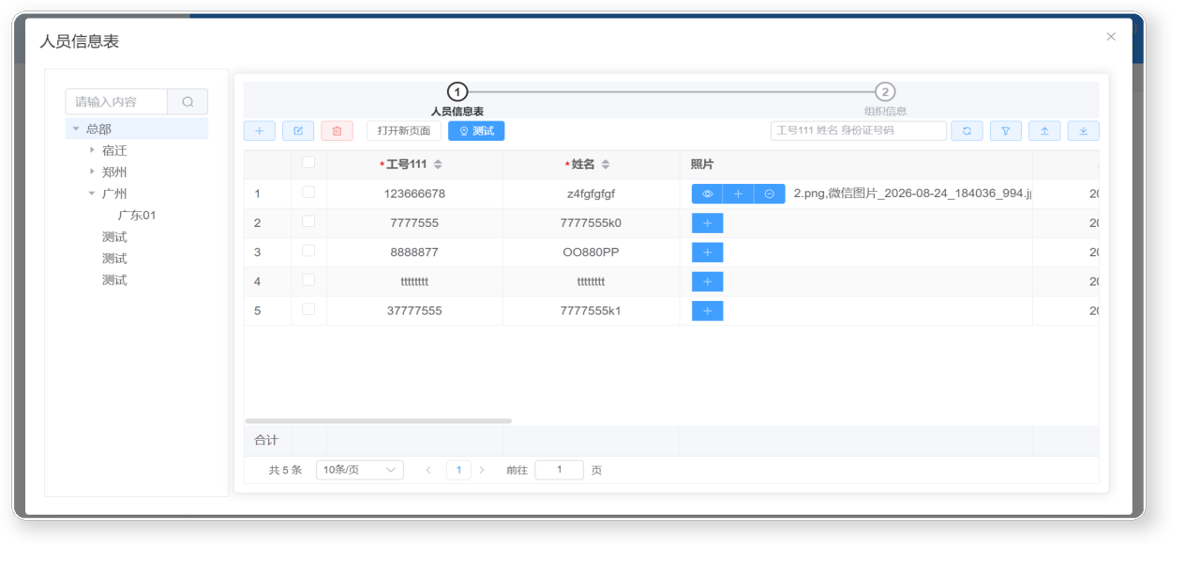
例如:华东区管理者只能查看华东区数据。
这类场景可以通过数据权限对用户的数据使用范围进行控制。
也就是说,即使不同用户使用的是同一个业务系统,也可以根据实际管理范围配置不同的数据权限。
数据权限配置逻辑
三、多级授权:适应不同层级的管理架构
对于组织架构较为复杂的企业,权限管理不仅涉及“谁能使用什么功能、查看什么数据”,还涉及不同层级的管理员如何进行权限管理。
荞粒科技低代码平台支持多级授权。
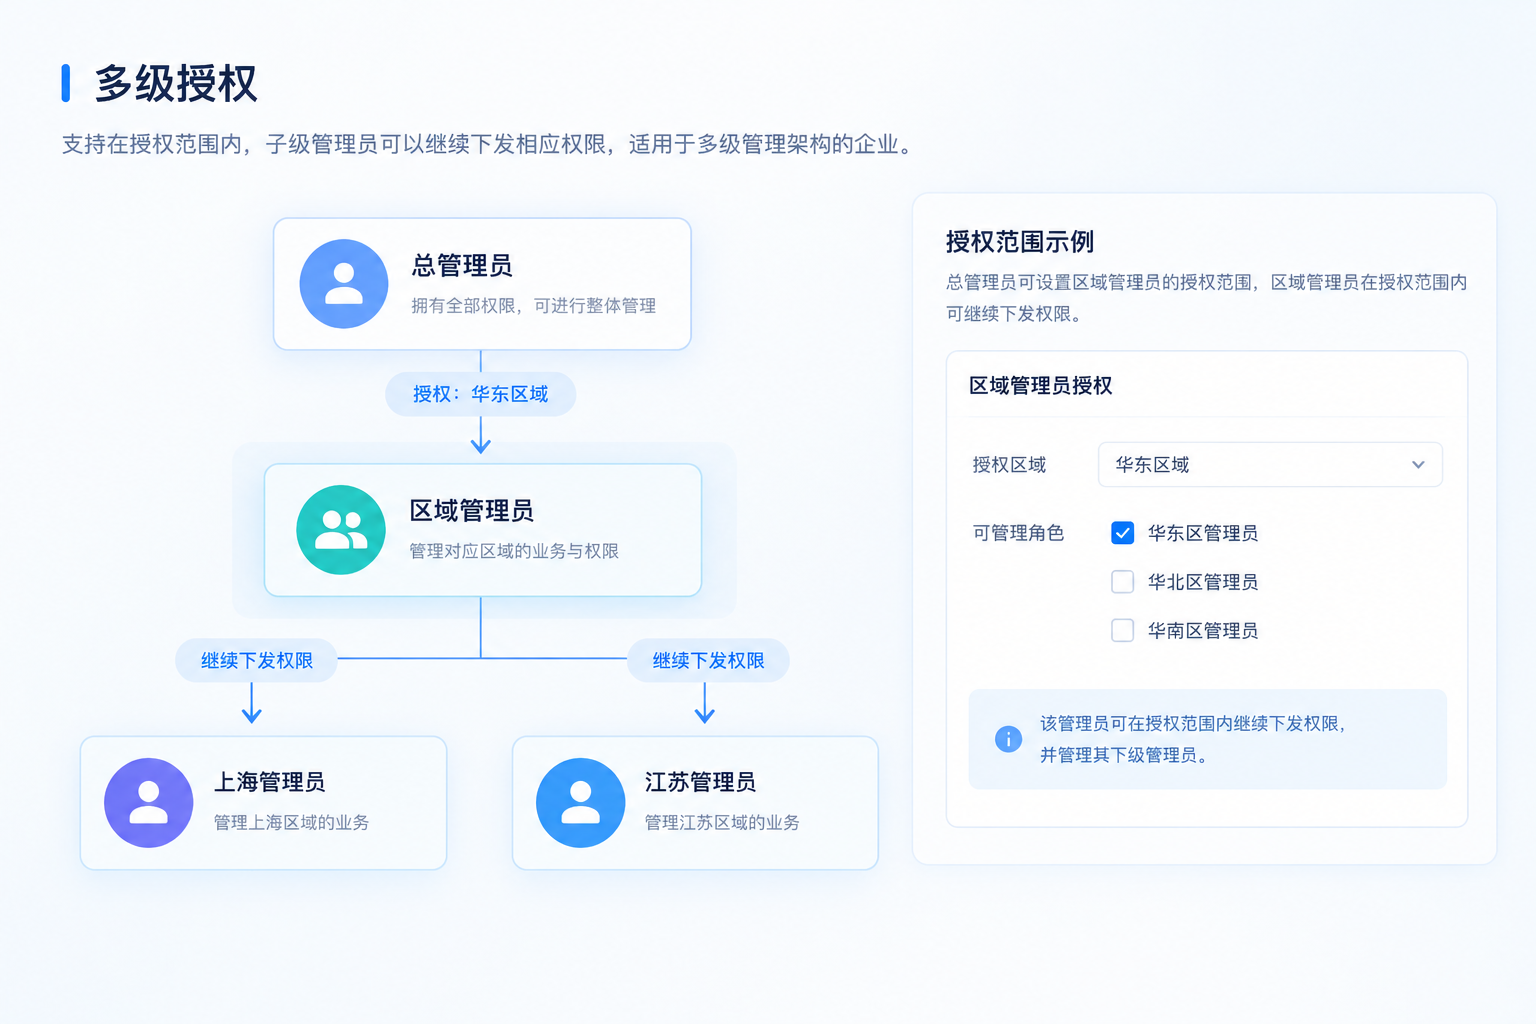
在授权范围内,子级管理员可以继续下发相应权限,从而适用于存在多级管理架构的企业。
多级授权关系
总管理员
↓ 授权范围
区域管理员
↓ 继续授权
下级管理员
四、三类权限如何配合?
在实际的系统管理中,功能权限、数据权限和多级授权分别解决不同的问题。
| 权限类型 | 主要解决的问题 |
|---|---|
| 功能权限 | 用户可以使用哪些功能? |
| 数据权限 | 用户可以查看哪些数据? |
| 多级授权 | 谁可以在授权范围内继续分配权限? |
可以简单理解为:
功能权限:解决“能做什么”
数据权限:解决“能看什么”
多级授权:解决“谁可以授权”
三类权限结合使用,可以根据企业的组织架构和业务管理范围,对系统的使用权限进行更加细致的配置。
五、权限配置的基本思路
在实际进行权限配置时,可以先根据企业的组织架构和岗位职责梳理不同用户的使用范围,再进行相应配置。
基本流程可以概括为:
确定用户或角色
↓
配置功能权限
↓
配置数据权限
↓
设置授权范围
↓
完成权限配置
通过这样的方式,可以根据不同岗位、部门以及管理层级,对系统功能和数据使用范围进行配置。
总结
企业在使用业务系统时,权限管理不仅需要控制用户可以使用哪些功能,还需要明确用户可以查看哪些数据,以及不同层级管理员能够管理哪些权限。
荞粒科技低代码平台提供:
功能权限
控制用户可以使用哪些应用功能;
数据权限
控制用户可以使用哪些业务数据;
多级授权
支持在授权范围内进行逐级权限管理。
企业可以根据自身组织架构和业务管理要求,对不同用户的权限进行灵活配置。